

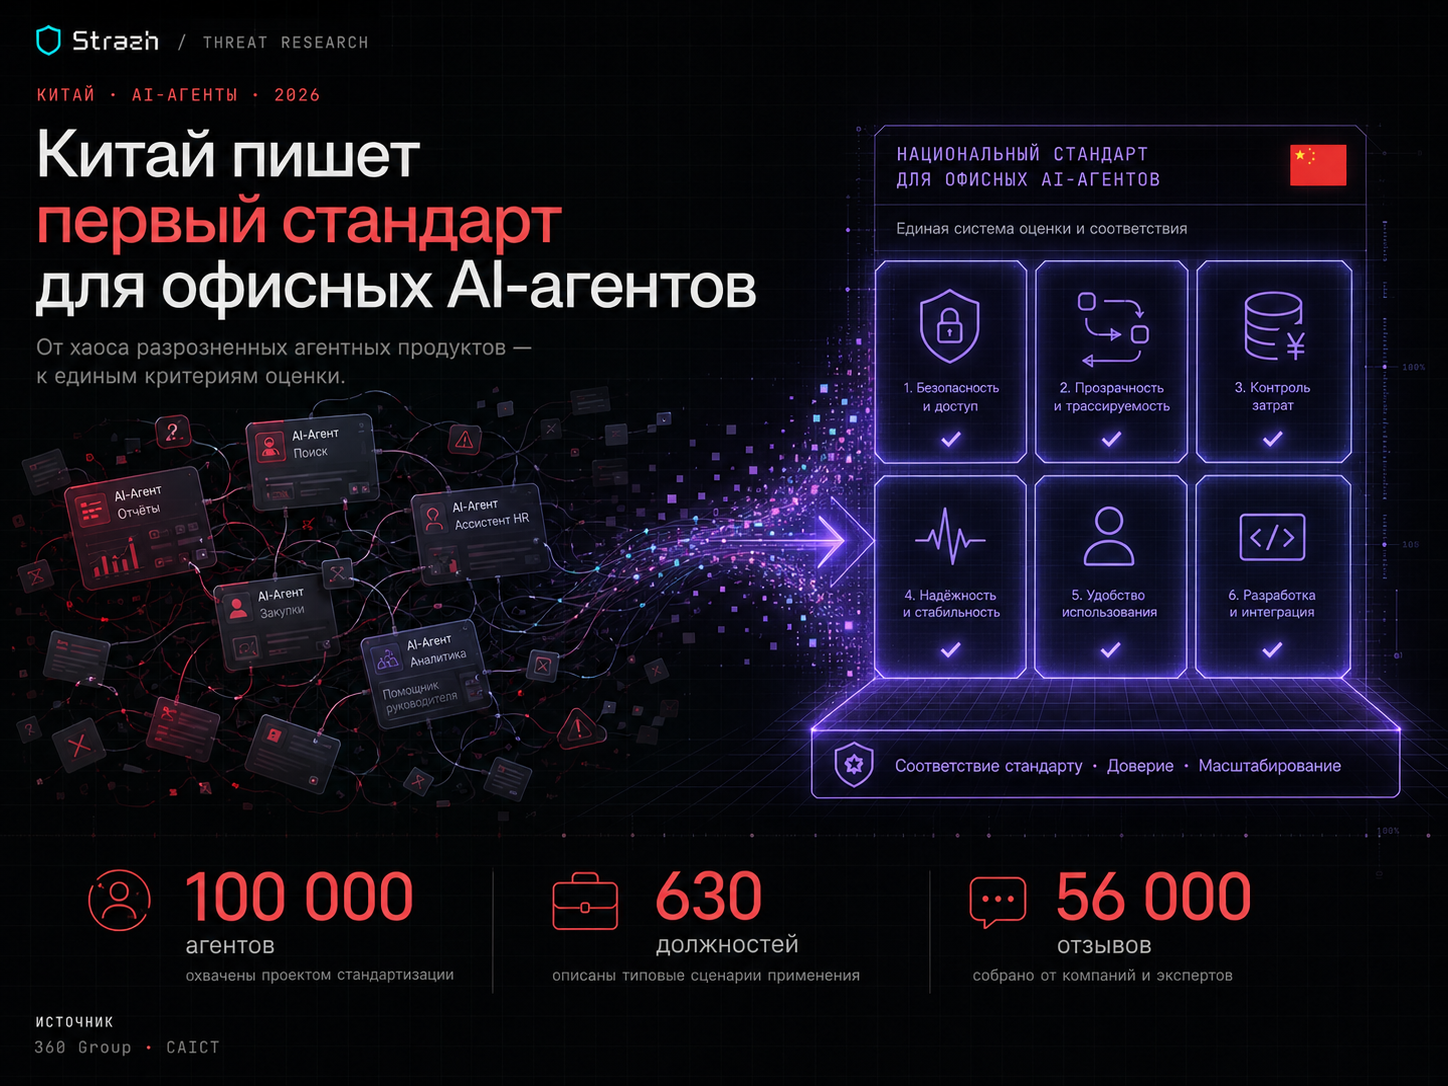
Китайские эксперты и компания 360 Group формируют единые критерии оценки корпоративных AI-агентов. В основу стандарта легли результаты масштабного эксперимента: 100 000 агентов, 630 должностей и 56 000 отзывов сотрудников.
Как это было
28 июля 2026 года компания 360 Group (360集团) и Китайская академия информационных и коммуникационных технологий (CAICT, 中国信通院) официально начали разработку стандарта «Управление интернет-агентами: требования к возможностям офисных агентов предприятия» . Цель — единые критерии оценки корпоративных AI-агентов, которых сейчас на рынке нет: разные вендоры описывают возможности своих агентных продуктов по-разному, из-за чего компаниям сложно сравнивать решения и принимать решения о внедрении.
Стандарт строится не на теории, а на данных внутреннего пилота 360 Group, который длился 150 дней: свыше 100 000 агентов были развёрнуты на 630 должностях, обработано 3,5 миллиона триллионов токенов, собрано 56 000 отзывов сотрудников. По итогам пилота компания 360 Group сформулировала шесть критических требований к корпоративным агентам:
Продукт «Nano Work» (纳米Work) от 360 Group станет площадкой для практической проверки требований стандарта в реальных рабочих процессах. По данным CAICT, именно управляемость становится узким местом: по мере того как агенты массово заходят в офисные сценарии, обнажаются проблемы со стабильностью работы, управлением правами доступа, контролем затрат и прослеживаемостью действий.
В разработке участвуют обе стороны сразу с разных позиций: CAICT отвечает за отраслевые исследования, техническую оценку и построение общей системы стандартизации, а 360 Group привносит практический опыт корпоративного применения агентов и проверяет требования на реальных рабочих процессах через Nano Work. Это не первый шаг Китая в стандартизации агентной инфраструктуры: ранее Государственное управление по регулированию рынка и Государственный комитет по стандартизации уже утвердили GB/Z 185-2026 — серию из семи руководящих технических документов по взаимодействию AI-агентов, первую национальную систему стандартов такого рода в стране, в разработке которой 360 Group также принимала активное участие.
Стандарт строится не на теории, а на данных внутреннего пилота 360 Group, который длился 150 дней: свыше 100 000 агентов были развёрнуты на 630 должностях, обработано 3,5 миллиона триллионов токенов, собрано 56 000 отзывов сотрудников. По итогам пилота компания 360 Group сформулировала шесть критических требований к корпоративным агентам:
- измеримость затрат;
- низкий порог использования;
- контролируемость прав доступа;
- проверяемая стабильность результатов;
- полная прослеживаемость с точки зрения безопасности;
- устойчивая способность к развитию функций.
Продукт «Nano Work» (纳米Work) от 360 Group станет площадкой для практической проверки требований стандарта в реальных рабочих процессах. По данным CAICT, именно управляемость становится узким местом: по мере того как агенты массово заходят в офисные сценарии, обнажаются проблемы со стабильностью работы, управлением правами доступа, контролем затрат и прослеживаемостью действий.
В разработке участвуют обе стороны сразу с разных позиций: CAICT отвечает за отраслевые исследования, техническую оценку и построение общей системы стандартизации, а 360 Group привносит практический опыт корпоративного применения агентов и проверяет требования на реальных рабочих процессах через Nano Work. Это не первый шаг Китая в стандартизации агентной инфраструктуры: ранее Государственное управление по регулированию рынка и Государственный комитет по стандартизации уже утвердили GB/Z 185-2026 — серию из семи руководящих технических документов по взаимодействию AI-агентов, первую национальную систему стандартов такого рода в стране, в разработке которой 360 Group также принимала активное участие.
Что это значит на практике
Разработка национального стандарта — это не рутинная бюрократическая новость, а сигнал: регулятор и крупный вендор одновременно признают, что бесконтрольное распространение AI-агентов в компаниях создаёт системный риск раньше, чем компании успевают выстроить процессы управления им. Ключевые проблемы, которые называет компания 360 Group по итогам собственного масштабного пилота — управление правами доступа, контроль затрат, прослеживаемость действий агента — это ровно тот набор рисков, с которым сегодня сталкивается любая компания, массово внедряющая AI-агентов в рабочие процессы, независимо от страны и используемых моделей.
Для российского рынка это важный ориентир по двум причинам. Во-первых, масштаб проблемы — рост числа активных агентов почти в 80 раз к 2030 году — актуален и для российских компаний, где адаптация AI-агентов также ускоряется, а процессы контроля часто отстают от темпов внедрения. Во-вторых, требования «прослеживаемость» и «контролируемость прав доступа», которые 360 Group выделяет как критические, напрямую перекликаются с требованиями ФЗ-152 и ФЗ-98: без полного аудита действий агента невозможно ни доказать соответствие требованиям регулятора, ни расследовать инцидент, если агент получит доступ к данным или системам за пределами своих полномочий.
Показательно и то, что инициатива идёт не «сверху» от одного регулятора, а от связки регулятор+вендор с реальным операционным опытом: 360 Group формулирует требования не абстрактно, а на основе того, что действительно сломалось или потребовало ручного вмешательства за 150 дней эксплуатации и 100 000 агентов. Для любой компании, которая сейчас масштабирует использование AI-агентов без формализованных политик безопасности, список из шести требований 360 Group — фактически готовый чек-лист того, что нужно решить до того, как агенты выйдут из пилотной стадии в реальную эксплуатацию.
Стандартизация подхода со Strazh
Стандарт CAICT и 360 Group полезен как ориентир требований, но задача его практического выполнения — обеспечить видимость и контроль над тем, что делают агенты в компании прямо сейчас, — не решается только регуляторным документом. Она решается инструментом.
Strazh LLM Firewall закрывает именно тот набор требований, которые 360 Group определила как критические по итогам своего пилота: полный аудит-лог всех взаимодействий с AI — кто, когда и какие данные передавал через агентов; гранулярные политики по пользователю, проекту и типу действия для контроля прав доступа; обнаружение теневого использования AI-инструментов, которые сотрудники подключают без ведома службы безопасности. Показательная цифра российского рынка: 45% разработчиков используют неавторизованные AI-инструменты, а по данным Gartner 80% инцидентов с AI — это внутренние нарушения политик, а не внешние атаки.
Дополнение к этому — Strazh AI Coding Assistant Security, обеспечивающий мониторинг действий AI-агентов в реальном времени: что агент читает, что выполняет и куда отправляет данные, — то есть именно ту «прослеживаемость», которую 360 Group называет одним из шести критических требований к корпоративным агентам. Всё это разворачивается через прокси одной строкой конфигурации — без необходимости переписывать инфраструктуру под требования конкретного стандарта.
Читать первоисточник на языке оригинала - https://www.itbear.com.cn/html/2026-07/1469782.html
