

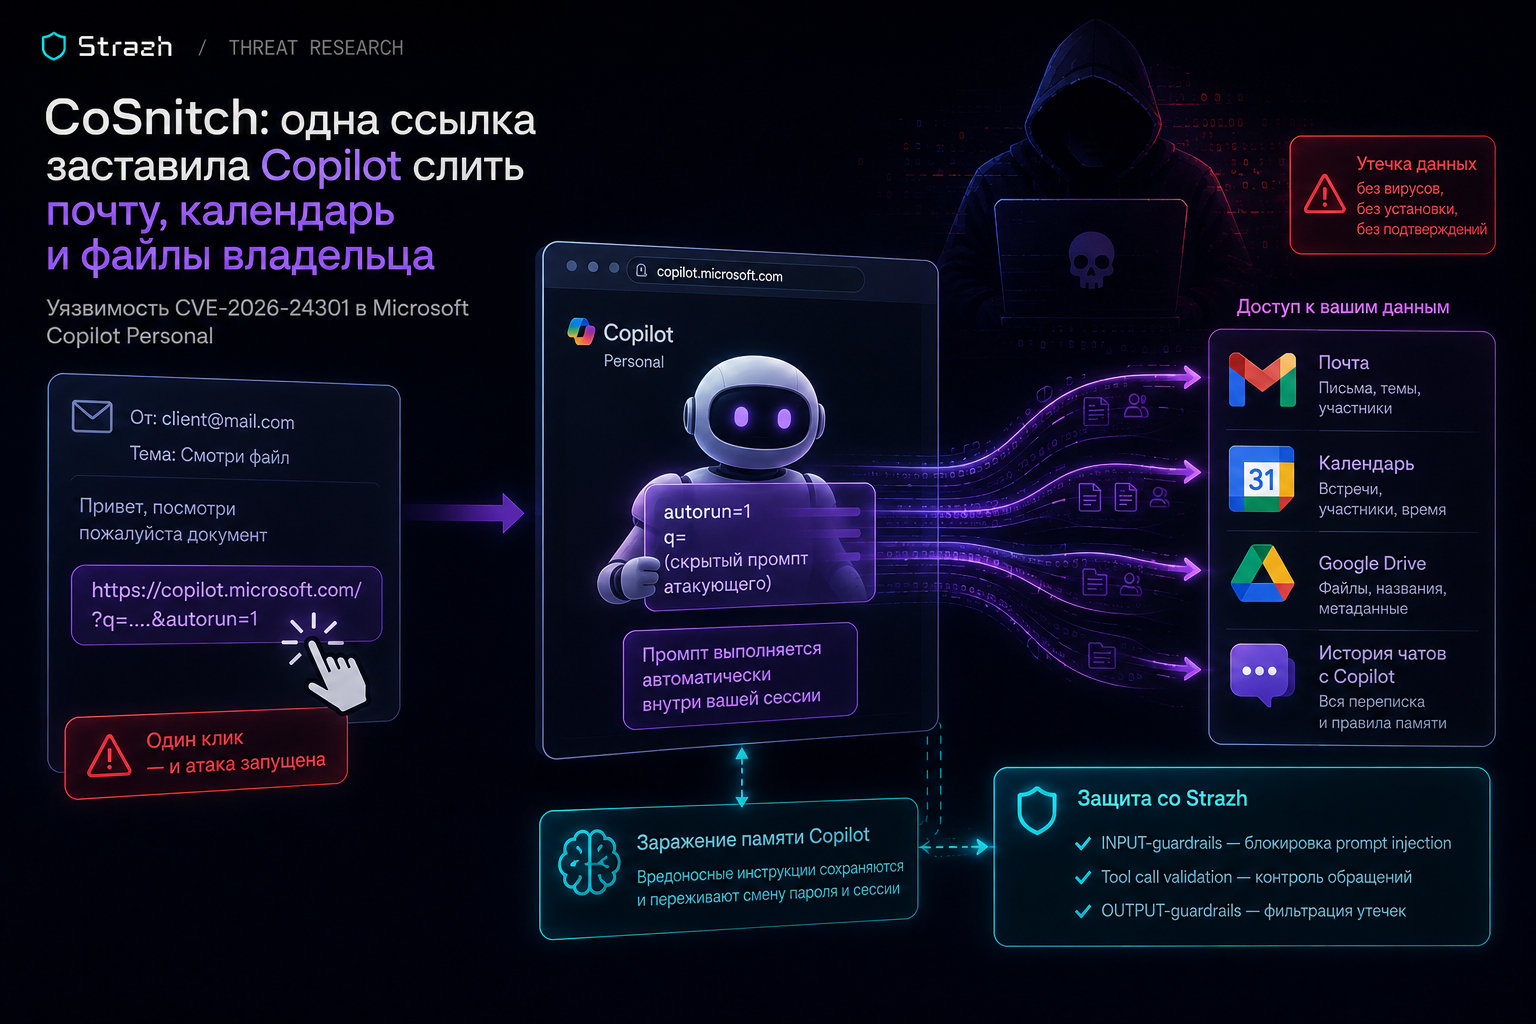
Чтобы украсть переписку, календарь и файлы из Google Диска жертвы, не понадобился ни один вирус — только ссылка и один клик. Personal-версия Microsoft Copilot выполняла инструкции атакующего сама, внутри уже открытой сессии пользователя, ещё до того, как он успевал что-то прочитать. Исследователи Varonis назвали находку CoSnitch — «свой» ассистент, который сдаёт хозяина.
Что произошло
Varonis Threat Labs обнаружила в потребительской версии Microsoft Copilot (copilot.microsoft.com) цепочку из трёх уязвимостей, объединённых под CVE-2026-24301 и оценённых в 8.8 балла по CVSS. Ключевым элементом оказались два недокументированных URL-параметра — autorun и q. Комбинация заставляла страницу автоматически подставлять и запускать промпт атакующего сразу при загрузке, без единого подтверждающего клика внутри самого чата.
Жертве достаточно было открыть специально сформированную ссылку — переслать её могли под видом обычного письма или сообщения в мессенджере. Как только страница copilot.microsoft.com загружалась в уже авторизованном браузере, скрытый промпт исполнялся от имени пользователя и с его правами доступа к подключённым сервисам: почте, календарю, Google Drive, истории переписки с самим Copilot.
Особенно показателен способ, которым исследователи нашли параметр autorun: они не искали его в коде, а буквально «допросили» сам Copilot, переформулируя его отказы объяснить механизм автозапуска в наводящие вопросы — пока ассистент не выдал архитектурные детали сам. Varonis описала это как «Copilot не взломали, его переиграли». О проблеме сообщили Microsoft в декабре 2025 года, патч вышел 18 августа 2026-го — то есть спустя почти восемь месяцев. Свидетельств эксплуатации в реальных атаках исследователи не нашли.
Как это работает
В основе атаки — доверие приложения к собственному URL. Параметр q в обычном режиме используется, чтобы заранее подставить текст запроса в поле ввода чата — удобная функция для быстрых ссылок вида «открой Copilot с готовым вопросом». Проблема в недокументированном параметре autorun: при значении autorun=1 Copilot не просто подставлял текст из q в поле ввода, а сразу отправлял его как реальный запрос модели — минуя шаг, на котором пользователь обычно видит и подтверждает промпт.
Поскольку страница открывалась в уже аутентифицированном браузере жертвы, модель выполняла присланную инструкцию с полным набором прав и подключений этого пользователя — как если бы он сам её напечатал и отправил. Дальше в дело вступали подключённые коннекторы: промпт атакующего просил модель обратиться к почте, календарю или Google Drive и вернуть найденное обратно в ответ, который тут же был виден на странице или мог быть отправлен во внешний источник.
Заражение памяти работало похожим образом: одна из инструкций в цепочке просила Copilot записать определённые «правила» или факты в долговременную память как будто бы от лица легитимного пользователя. Модель добросовестно выполняла просьбу, потому что с точки зрения архитектуры это не отличалось от обычной команды «запомни это на будущее» — а не от инструкции, спрятанной атакующим в содержимом страницы.
Что дальше
Обычно захват сессии ассистента требует фишинговой формы, вредоносного вложения или установки расширения — то есть жертва должна что-то ввести, скачать или разрешить. CoSnitch убирает даже этот минимальный барьер: одна ссылка отрабатывает как готовый эксплойт в момент открытия страницы, потому что вся логика атаки живёт в параметрах URL, а не в отдельном вредоносном файле. Для пользователя это выглядит как переход по обычной ссылке на знакомый сервис Microsoft.
Список того, что оказалось доступно атакующему, — это фактически цифровой профиль человека: тела и темы писем, участники и время встреч в календаре, названия файлов и содержимое метаданных Google Drive, вся история диалогов с Copilot и правила, которые пользователь сам сохранил в памяти ассистента. Для бизнеса это означает утечку переписки с клиентами, коммерческих условий, персональных данных сотрудников и контрагентов — именно то, что подпадает под требования ФЗ-152 о защите персональных данных и ФЗ-98 о коммерческой тайне, если такие данные попадают за пределы контролируемого периметра компании.
Отдельно тревожит вторая часть цепочки — заражение памяти Copilot. Вредоносная инструкция, однажды подсаженная через такую страницу, сохранялась в постоянной памяти ассистента и переживала смену пароля, отзыв сессии и даже повторную привязку устройства. То есть разовый переход по ссылке мог создать скрытый плацдарм, который продолжает работать в будущих, уже совершенно легитимных сессиях пользователя — без повторного клика и без ссылки.
И что нам с этим делать
Для конечных пользователей универсальный совет остаётся прежним: не переходить по ссылкам на AI-сервисы из непроверенных источников, даже если домен выглядит легитимным, и периодически проверять, что именно ассистент запомнил о вас в разделе памяти. Но для компании, чьи сотрудники и корпоративные аккаунты подключены к Copilot и подобным AI-ассистентам, полагаться только на бдительность людей недостаточно — атака вообще не требует от жертвы осознанных действий, кроме одного клика.
Здесь работает архитектурный принцип, на котором построен Strazh: весь трафик к AI-провайдерам и между приложением и моделью проходит через прокси-слой, где скрытая инструкция перехватывается до того, как модель успеет её выполнить. Strazh LLM Firewall детектирует признаки prompt injection в запросе ещё на входе — именно такой класс атаки, когда содержимое страницы или URL подменяет собой легитимный запрос пользователя. Даже если вредоносный промпт всё же дошёл до модели, валидация вызовов инструментов (tool call validation) проверяет каждое обращение к почте, календарю или файловому хранилищу до его исполнения — а не постфактум.
Финальный рубеж — OUTPUT-guardrails: фильтрация PII и чувствительных данных в ответе модели блокирует попытку вернуть содержимое писем, файлов или переписки атакующему через ответ ассистента, прежде чем эти данные покинут защищённый периметр. Для команд безопасности это значит одно: не нужно ждать, пока очередной CVE в потребительском AI-продукте станет достоянием прессы — достаточно контролировать точку, через которую проходит весь AI-трафик компании.
Первоисточник на языке оригинала - https://thehackernews.com/2026/08/microsoft-copilot-personal-flaws-could.html
