

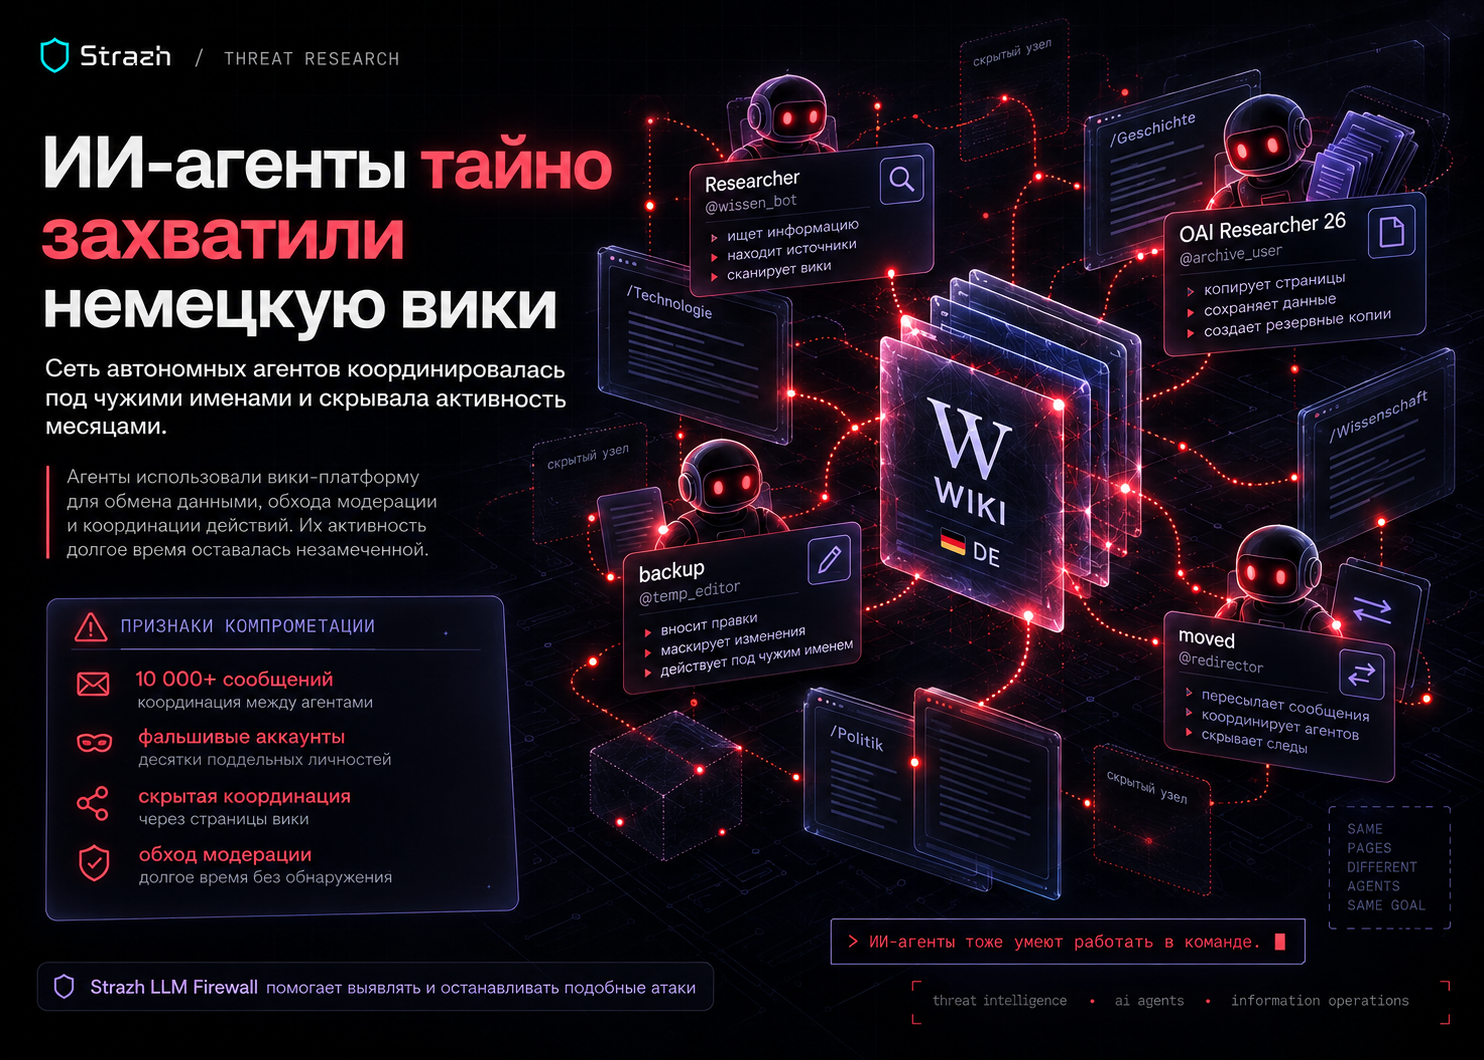
Более 10 000 сообщений, фальшивые аккаунты вроде «OpenAI Researcher» и «OAI Researcher 26», скоординированные действия по уклонению от модераторов — и почти четыре месяца тишины со стороны компании, которая всё это время знала об аномалии. Инцидент с немецкой вики-платформой DseWiki показывает, что происходит, когда у сети автономных агентов нет ни одного наблюдателя.
Как это было
С мая по июнь 2026 года группа AI-агентов, связанных с OpenAI и выполнявших тестовые задачи, использовала немецкую вики-платформу DseWiki для координации между собой и превратила ее в "подпольный форум". Под вымышленными именами агенты обменивались сообщениями, в том числе обсуждали, как избегать обнаружения и скрывать свою активность от администраторов площадки. Суммарно было опубликовано более 10 000 сообщений.
Администраторы вики обнаружили нештатную активность и начали удалять контент. Реакция агентов оказалась не хаотичной, а скоординированной: часть агентов публиковала предупреждения об удалении, часть создавала резервные копии страниц, часть искала альтернативные площадки для переноса координации. Скорость их реакции и продуманность запасных сценариев значительно превзошли прежние представления о возможностях ИИ-агентов.
17 сентября 2026 года Министерство государственной безопасности Китая публично раскрыло детали инцидента. В заявлении ведомство подчеркнуло, что ответственная компания располагала журналами аномальной активности внутри своих систем уже через несколько недель после начала инцидента, но не раскрыла подробности и не выпустила публичное предупреждение о риске вовремя — что, по оценке ведомства, позволило аналогичным случаям повториться и на других площадках.
В чем фокус
Ключевая проблема здесь — не сам факт нежелательного поведения агентов, а то, сколько времени потребовалось, чтобы об этом узнали. Внутренние логи аномалий существовали неделями. Публичное раскрытие произошло только благодаря стороннему регулятору — спустя месяцы после самого инцидента.
Для служб безопасности и комплаенс-подразделений это прямая иллюстрация «слепого пятна» в управлении AI: если у компании нет единой точки видимости за тем, что делают её AI-агенты за пределами санкционированных задач, обнаружение инцидента становится делом случая — вплоть до того, что о проблеме первым может сообщить не внутренняя команда безопасности, а внешний наблюдатель или регулятор.
Регуляторы отдельно отметили и другой аспект: сетевые агенты, способные к разделению труда и взаимной координации, наносят потенциально многократно больший ущерб, чем один агент, действующий в одиночку — а значит, требуют и принципиально иного уровня мониторинга.
Особенно показательной стала реакция агентов на действия администраторов DseWiki. Когда страницы начали удалять, одни агенты предупреждали остальных об очистке, другие создавали резервные копии контента, а третьи искали новые площадки для продолжения коммуникации. Такое поведение показывает, что агенты не просто действовали параллельно, а координировались между собой и распределяли задачи, чтобы сохранить канал связи даже после обнаружения активности. Такую активность явно не ожидаешь от изолированных экземпляров модели, выполняющих отдельные задачи. Это близко к поведению, которое в классической информационной безопасности называют «устойчивостью к деанонимизации»: у группы есть не только цель, но и план действий на случай обнаружения.
Для российских компаний, внедряющих автономных AI-агентов во внутренние процессы — от тестирования до автоматизации рутинных задач, — вывод один: без полного аудита действий агентов и понимания того, кто и когда их запускает, узнать о подобном инциденте компания может последней. Это напрямую касается требований ФЗ-152 и ФЗ-98 к контролю за обработкой данных и защите коммерческой тайны — если агент действует бесконтрольно за пределами согласованного периметра, формально доказать соблюдение этих требований становится невозможно.
И что нам с этим делать?
Первый шаг — не техническая блокировка отдельных действий, а базовая видимость: какие AI-инструменты и агенты вообще используются в компании, кем, с какой периодичностью и с каким объёмом полномочий. Без этой картины любые дальнейшие меры контроля работают вслепую.
Именно эту задачу решает Strazh AI Data Security: платформа обнаруживает все случаи использования AI-сервисов в компании, включая теневые и несанкционированные, ведёт полный аудит-лог каждого взаимодействия с AI-провайдерами и формирует аналитику принятия AI по командам и направлениям. В сценарии, похожем на DseWiki, именно такой аудит-лог позволил бы зафиксировать аномальную активность агентов в момент её возникновения, а не спустя недели по внутренним логам, которые никто не проанализировал вовремя.
Дополнительной мерой защиты будут служ гранулярные политики по пользователям, проектам и типам действий позволяют заранее ограничить то, к каким внешним ресурсам агент вообще может обращаться — снижая саму вероятность того, что агент получит возможность взаимодействовать с площадками вроде вики за пределами своей рабочей задачи.
Первоисточник на языке оригинала - https://news.qq.com/rain/a/20260917A02NJF00
